Bir blokzincir işlemi otomatik olarak ticari ödeme değildir
Blokzincir değer aktarımını kaydeder; ancak işletme ödemesi için daha fazla bağlam gerekir: İşlem hangi siparişle ilgilidir, tutar ve ağ doğru mudur, para zamanında gelmiş midir, sonraki ticari adım için yeterli kanıt var mıdır? İşlem bir ağ olayı, ödeme ise yorumlanmış işletme durumudur.
Ağ teknik kanıt üretir. Ödeme altyapısı bu kanıtı sipariş, kabul politikası, mutabakat ve finansal kayıtlarla ilişkilendirir. Bir blok gezgininde işlem karmasının görünmesi tek başına ürün teslimi anlamına gelmez.
Kaynaklar ve ilgili okumalar: OxaPay — Bir blokzincir işlemi otomatik olarak ticari ödeme değildir
Güvenilir ödeme, ağ gerçeğini, ödeme gerçeğini ve finansal gerçeği birleştirir
Bu üç katman birbirine bağlıdır ancak farklı sorulara yanıt verir. Birbirine karıştırılmaları işlem hatalarına neden olur.
- Ağ gerçeği: Blokzincirde ne oldu? İmza, yayın, doğrulama, bloğa dahil edilme ve artan kesinleşme kanıtları protokolün kabul ettiği olayı gösterir.
- Ödeme gerçeği: İşlem ödeme isteğini karşılıyor mu? Sipariş kimliği, adres, varlık, ağ, tutar, son tarih, onay eşiği ve istisna kuralları incelenir.
- Finansal gerçek: İşletme parayı kaydedip kullanabilir mi? Tahsilat, bakiye, hazine yönlendirmesi, muhasebe, iade ve mutabakat kabul edilen ödemeyle uyuşmalıdır.
Konsensüs ortak işlem geçmişini oluşturur; blok gezgini siparişin teslim edilip edilmeyeceğini veya muhasebe kaydını belirleyemez.
Kaynaklar ve ilgili okumalar: OxaPay — Güvenilir ödeme, ağ gerçeğini, ödeme gerçeğini ve finansal gerçeği birleştirir
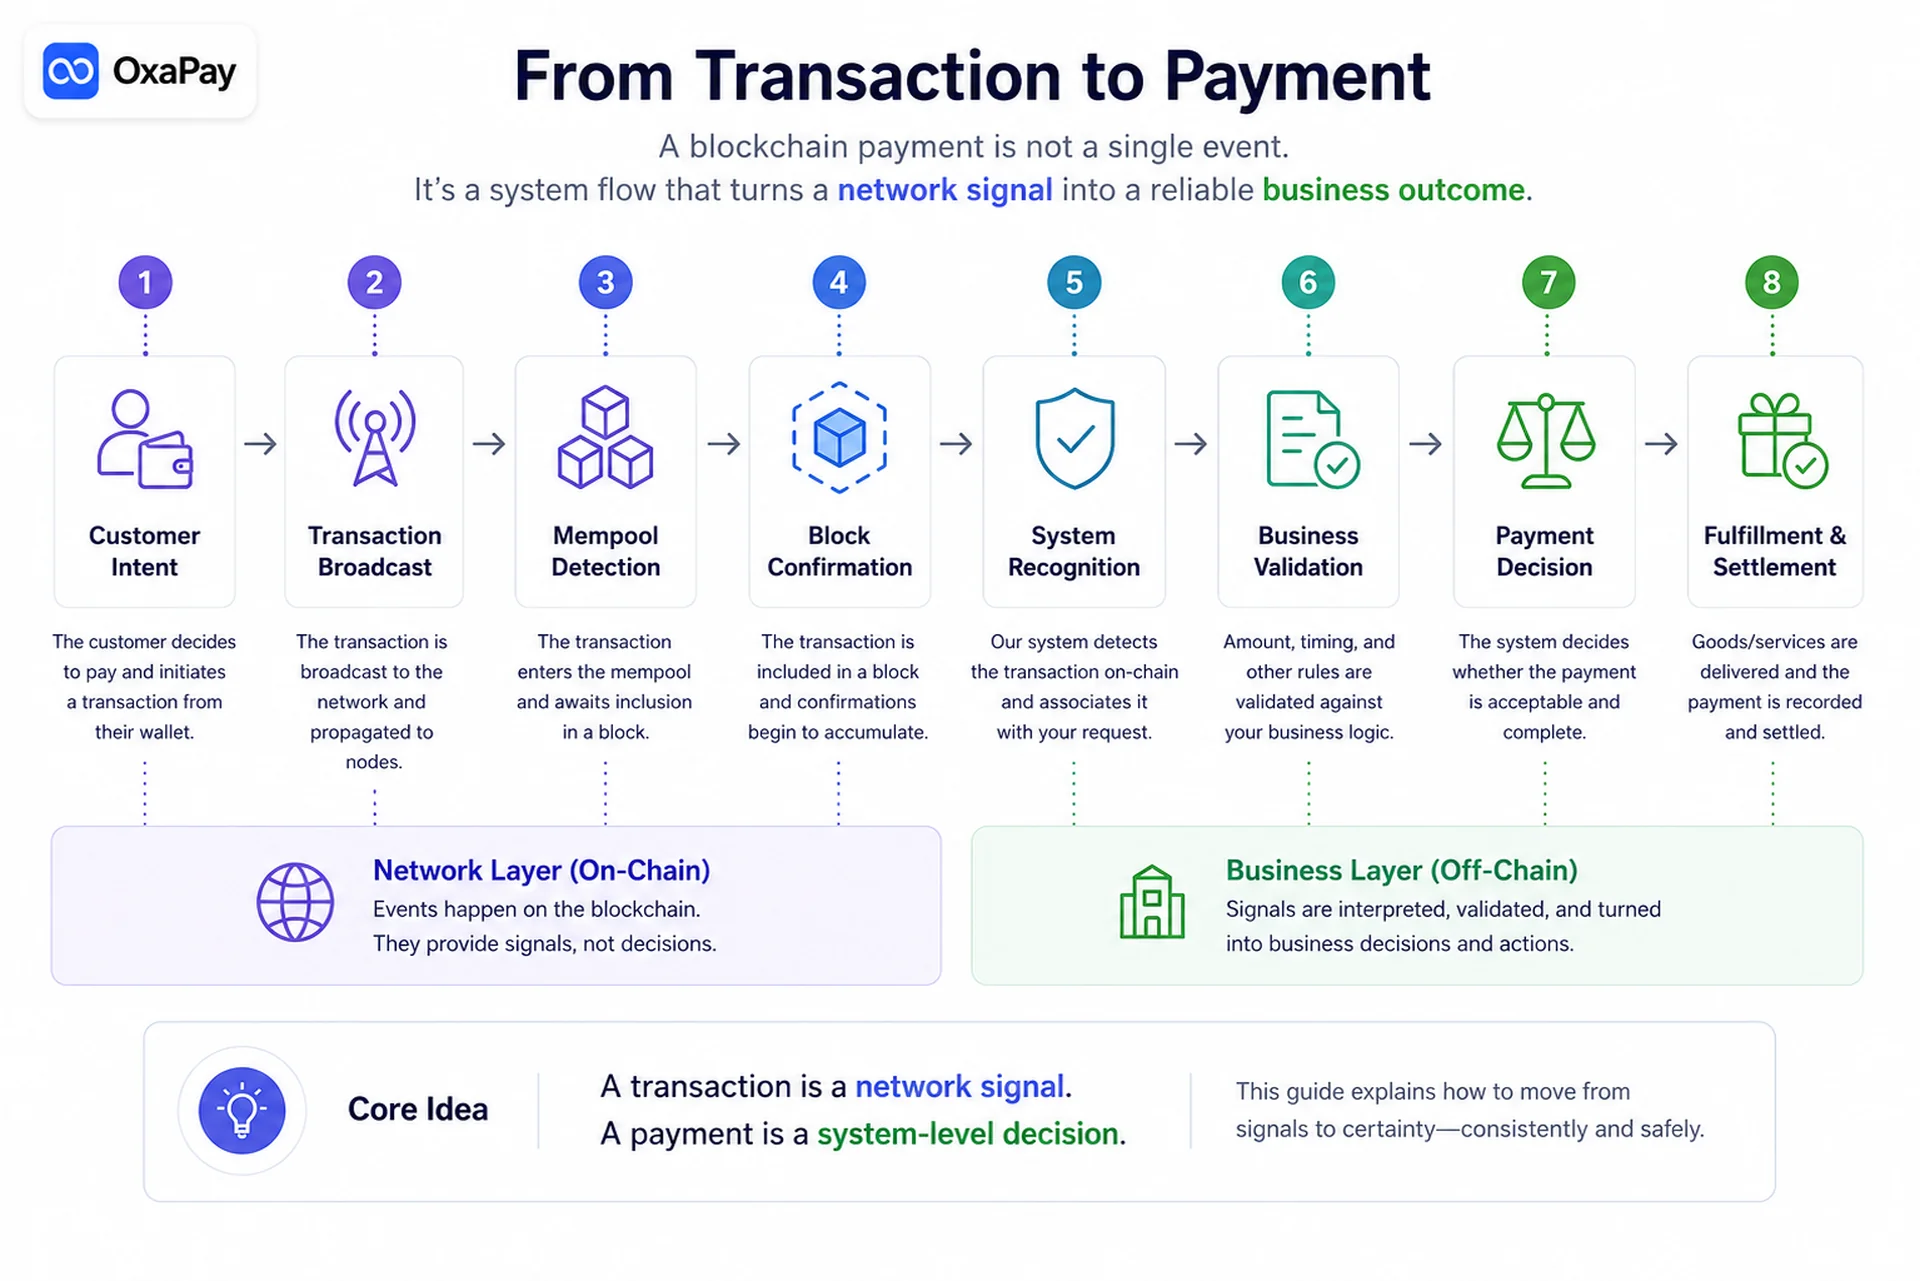
Blokzincir ödemesi müşteri niyetinden tamamlanmaya nasıl ilerler?
Ödeme süreci müşteri fon göndermeden önce başlar ve onaydan sonra devam eder. Her aşama yeni kanıt ve kendine özgü hata olasılıkları getirir.
- Ticari niyet: sipariş, fatura, abonelik, bakiye yüklemesi veya bağış ödeme gerekçesini tanımlar.
- Ödeme bağlamı: tutar, para birimi, ağ, hedef, referans, süre, kullanıcı deneyimi ve kabul koşulları belirlenir.
- İşlemin hazırlanması: cüzdan girdileri veya hesap durumunu seçer, ücreti hesaplar, imzalar ve yayınlar.
- Yayılma ve dahil edilme: düğümler doğrulayıp iletir, blok üreticileri kapasite ve ücret koşullarına göre uygun işlemleri seçer.
- Onay ve kesinleşme: işlem dahil edildikten sonra güven ağın modeline göre artar; dahil edilme ödeme bitişi değildir.
- Tespit ve eşleştirme: ödeme sistemi olayı beklenen sipariş bilgileriyle karşılaştırır.
- İşletme kararı: tutar, zaman, varlık, ağ, güven düzeyi ve teslimat riski değerlendirilir.
- Teslim ve kayıt: erişim, sevkiyat, hesap kredisi, tahsilat, hazine, muhasebe ve mutabakat kabulden sonra gerçekleşir.
Mempool rekabeti ve blok süresi, «gönderildi» ile «işletmenin kullanabileceği şekilde onaylandı» arasındaki süreyi değişken kılar. Arayüz bu belirsizliği göstermelidir.
Kaynaklar ve ilgili okumalar: Bitcoin · OxaPay — Blokzincir ödemesi müşteri niyetinden tamamlanmaya nasıl ilerler? · OxaPay — Blokzincir ödemesi müşteri niyetinden tamamlanmaya nasıl ilerler?
Ödeme isteği ağ işlemine ticari anlam kazandırır
Bir adrese rastgele gönderim, hangi siparişin ödendiğini söylemez. Para hareketinden önce kabul koşulları oluşturulmalı, sonra gözlenen işlem bu koşullarla eşleştirilmelidir.
- Referans: sipariş, müşteri veya oturum için benzersiz kimlik belirsiz eşleştirmeyi engeller.
- Hedef: adres, memo, tag veya hesap yolu varlık ve ağla uyumlu olmalıdır; tek kullanımlık ya da kalıcı adresler olabilir.
- Ekonomik koşullar: beklenen miktar, para birimi, kur, tolerans, eksik/fazla ödeme ve birden çok transfer kuralları.
- Zaman: oluşturulma, sona erme ve geç ödeme politikası blokzincirin değil işletmenin kararıdır.
Müşteri birden fazla transfer yapabilir, yanlış ağı seçebilir, süre bittikten sonra ödeyebilir veya eski bilgileri tekrar kullanabilir. Bu durumlar için açık iş akışları gerekir.
Onay ağ riskini azaltır ancak tüm işletme kontrollerini bitirmez
Onay, işlemin ağ tarafından hangi güven düzeyinde kabul edildiğini belirtir. Siparişin, miktarın, sürenin, teslim şartının veya muhasebe kaydının doğruluğunu tek başına belirlemez.
Bitcoin'de onay derinliği ve yeniden düzenlenme riski önemlidir. Ethereum kontrol noktalarına dayalı ekonomik kesinleşme kullanır. Solana processed, confirmed ve finalized gibi taahhüt düzeyleri sunar. Tüm ağlara tek bir onay sayısı uygulamak yanlıştır.
İşletme politikası ağ, tutar, ürün tipi, teslimin geri alınabilirliği ve yanlış kararın maliyetine dayanmalıdır. Ağ kesinleşmesi deftere duyulan güveni, operasyonel kesinleşme ise ticari adımın uygunluğunu ifade eder.
Kaynaklar ve ilgili okumalar: Bitcoin · Ethereum · Solana · OxaPay — Onay ağ riskini azaltır ancak tüm işletme kontrollerini bitirmez
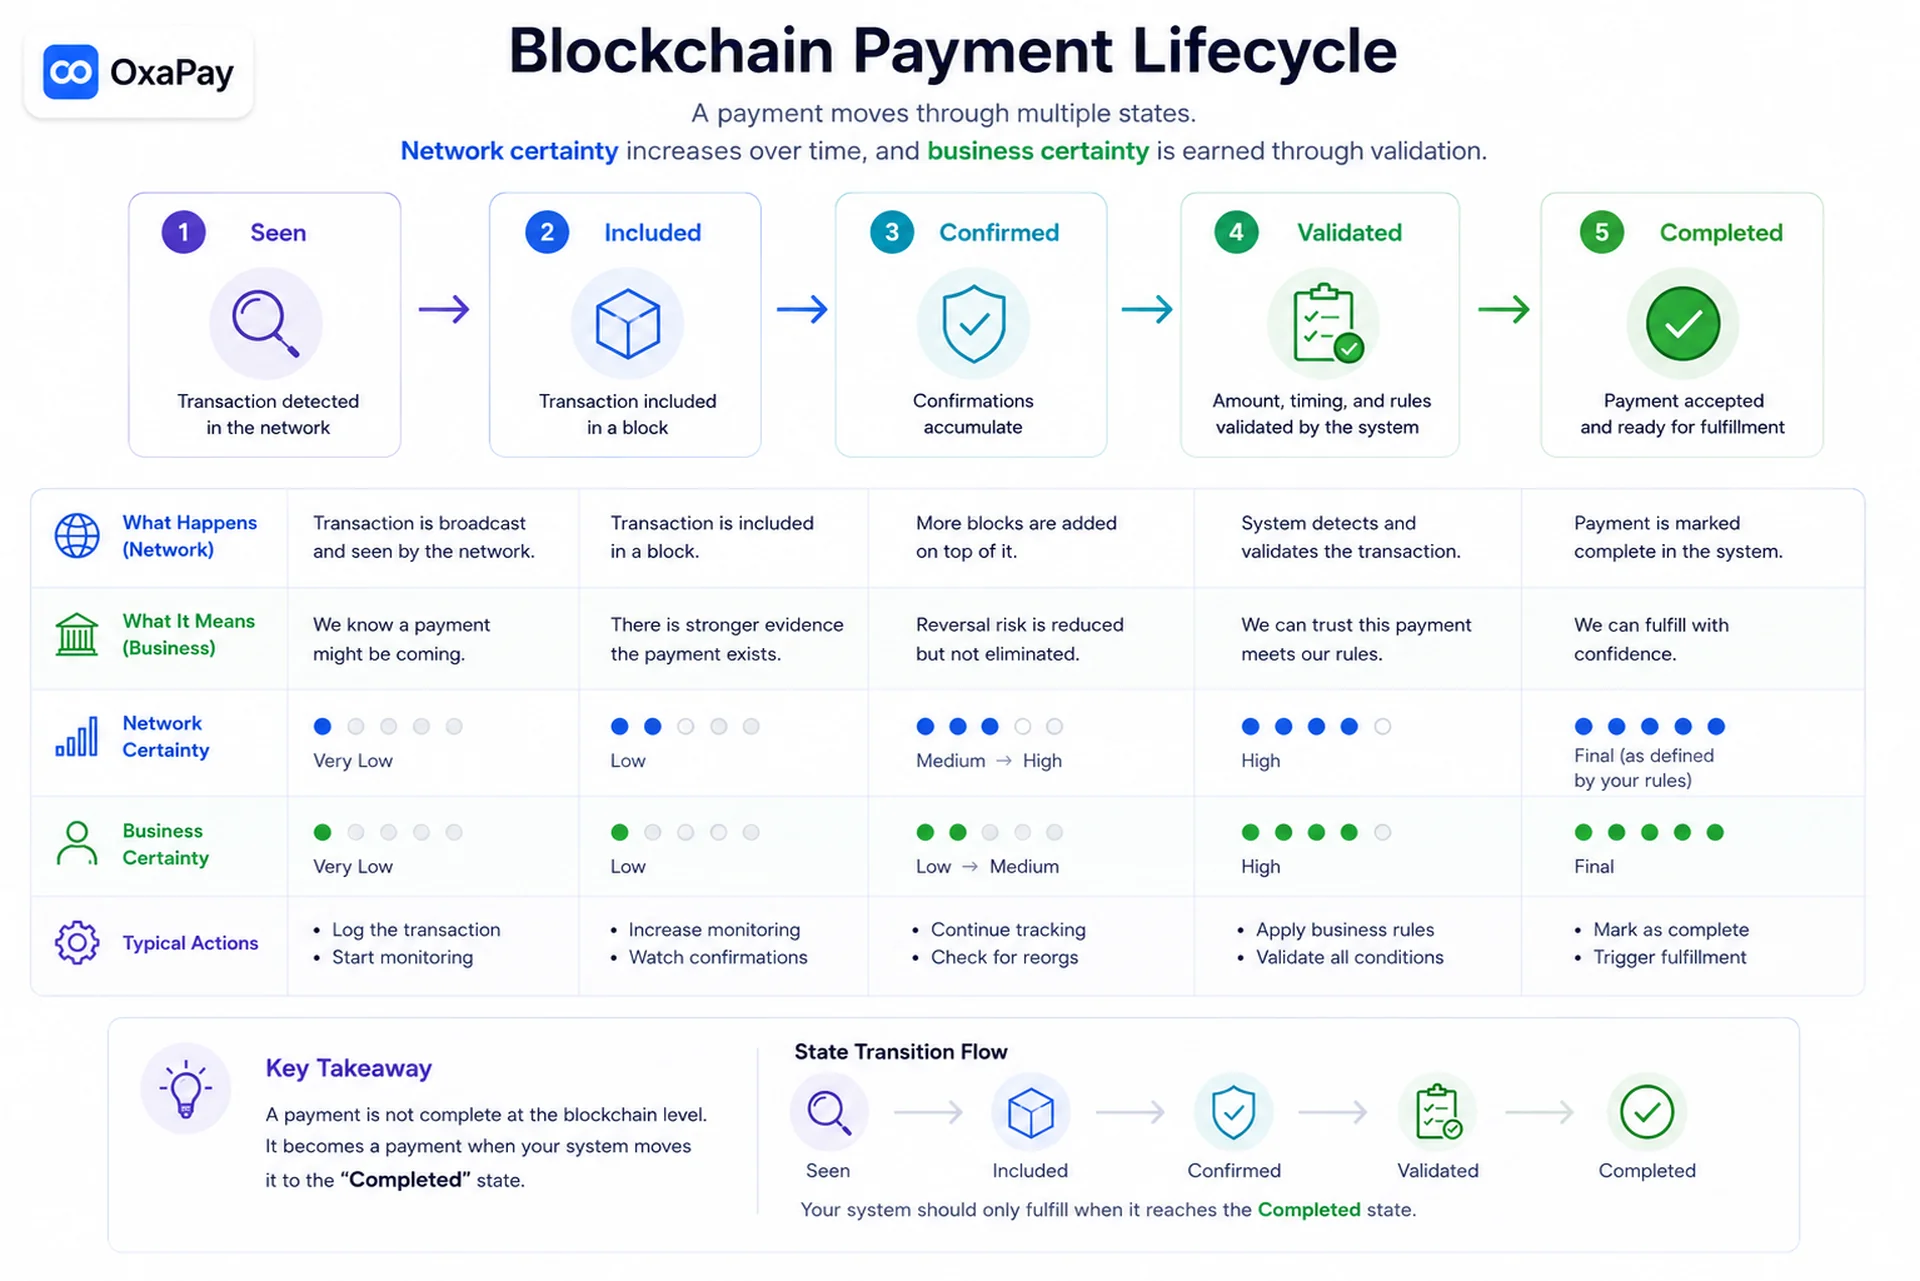
Ödeme durum makinesi belirsizliği kontrollü davranışa dönüştürür
Asenkron ödemelerde «ödendi» ve «ödenmedi» yeterli değildir. Her durumun tanımı, izin verilen geçişleri ve ticari eylemleri olmalıdır.
- Oluşturuldu veya beklemede: istek vardır ancak uygun bir işlem henüz bilinmemektedir.
- Tespit edildi veya ödeme sürüyor: ilgili bir işlem görülmüştür; geri alınamaz teslim için erken olabilir.
- Onaylanıyor: işlem dahil edilmiş fakat politika eşiğine ulaşmamıştır.
- Ödendi veya kabul edildi: şartlar sağlanır; teslim, hesap kredisi ve tahsilat başlayabilir.
- İstisna: eksik/fazla ödeme, süre aşımı, iade, yanlış ağ, yinelenme, değiştirme veya manuel inceleme.
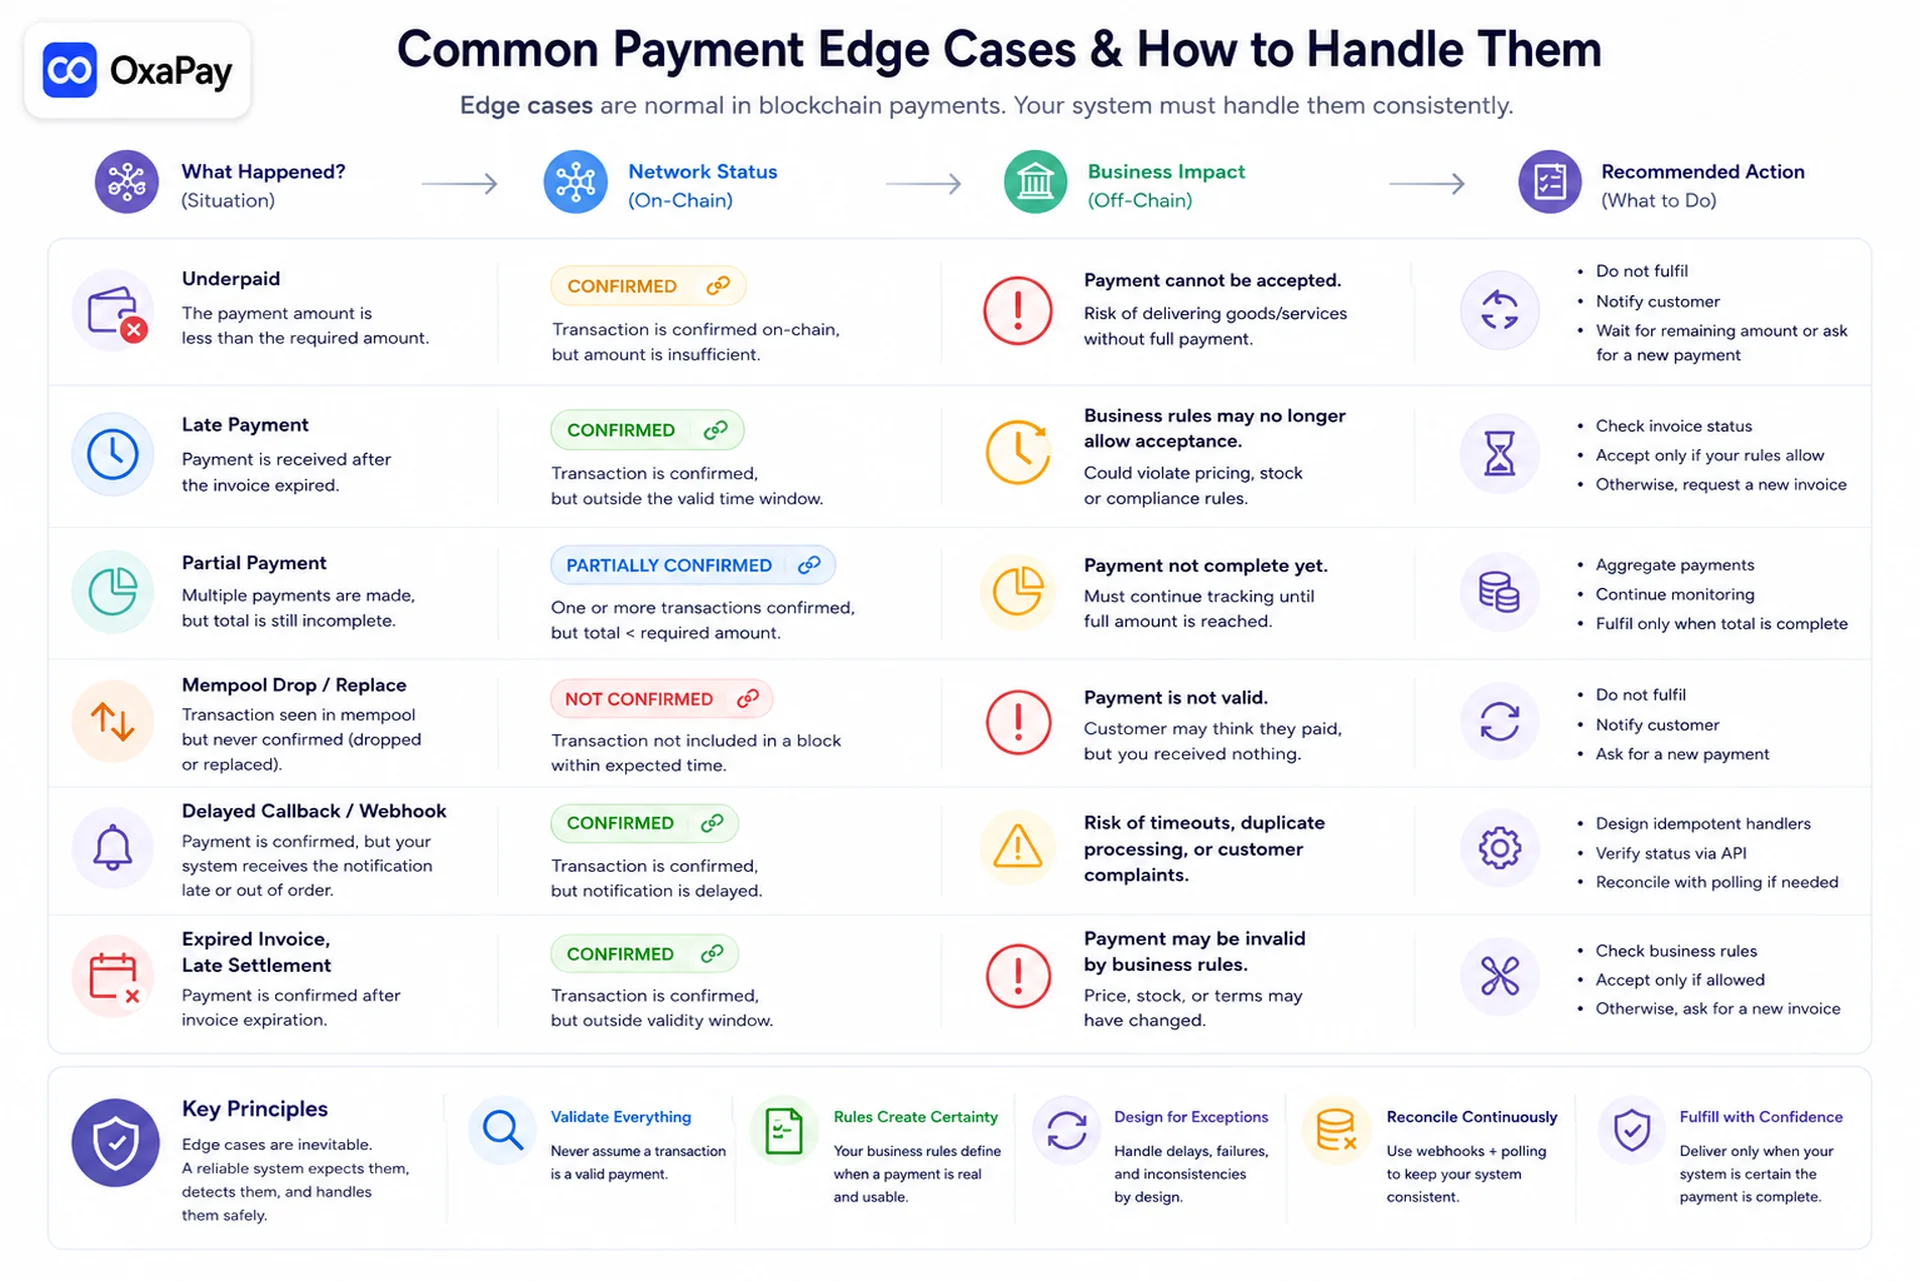
Gerçek ödeme ideal yoldan saptığında
Sağlam bir sistem her müşterinin süre dolmadan tek bir doğru tutar göndereceğini varsaymaz.
- Eksik ödeme: reddet, tanımlı toleransta kabul et, faturayı açık tut veya kalanı iste.
- Fazla ödeme: farkı iade et, hesaba kredi yaz, incele veya açık bir kabul kuralı uygula.
- Geç ödeme: ağ işlemi geçerli olsa da teklifin süresi dolmuş veya fiyat değişmiş olabilir.
- Kayıp sistem olayı: webhook hatası, sağlayıcı kesintisi, gecikmiş indeksleme veya iç hata onaylı ödemeyi güncellemeyebilir.
- Yanlış varlık veya ağ: kurtarma zor ya da imkânsızdır; rota gönderimden önce net olmalıdır.
Yanıt yalnızca ağ geçerliliğine değil, işletme politikasına ve riske bağlıdır.
Kaynaklar ve ilgili okumalar: OxaPay — Ödeme durum makinesi belirsizliği kontrollü davranışa dönüştürür
Güvenilir mimari gözlem, yorum ve eylemi ayırır
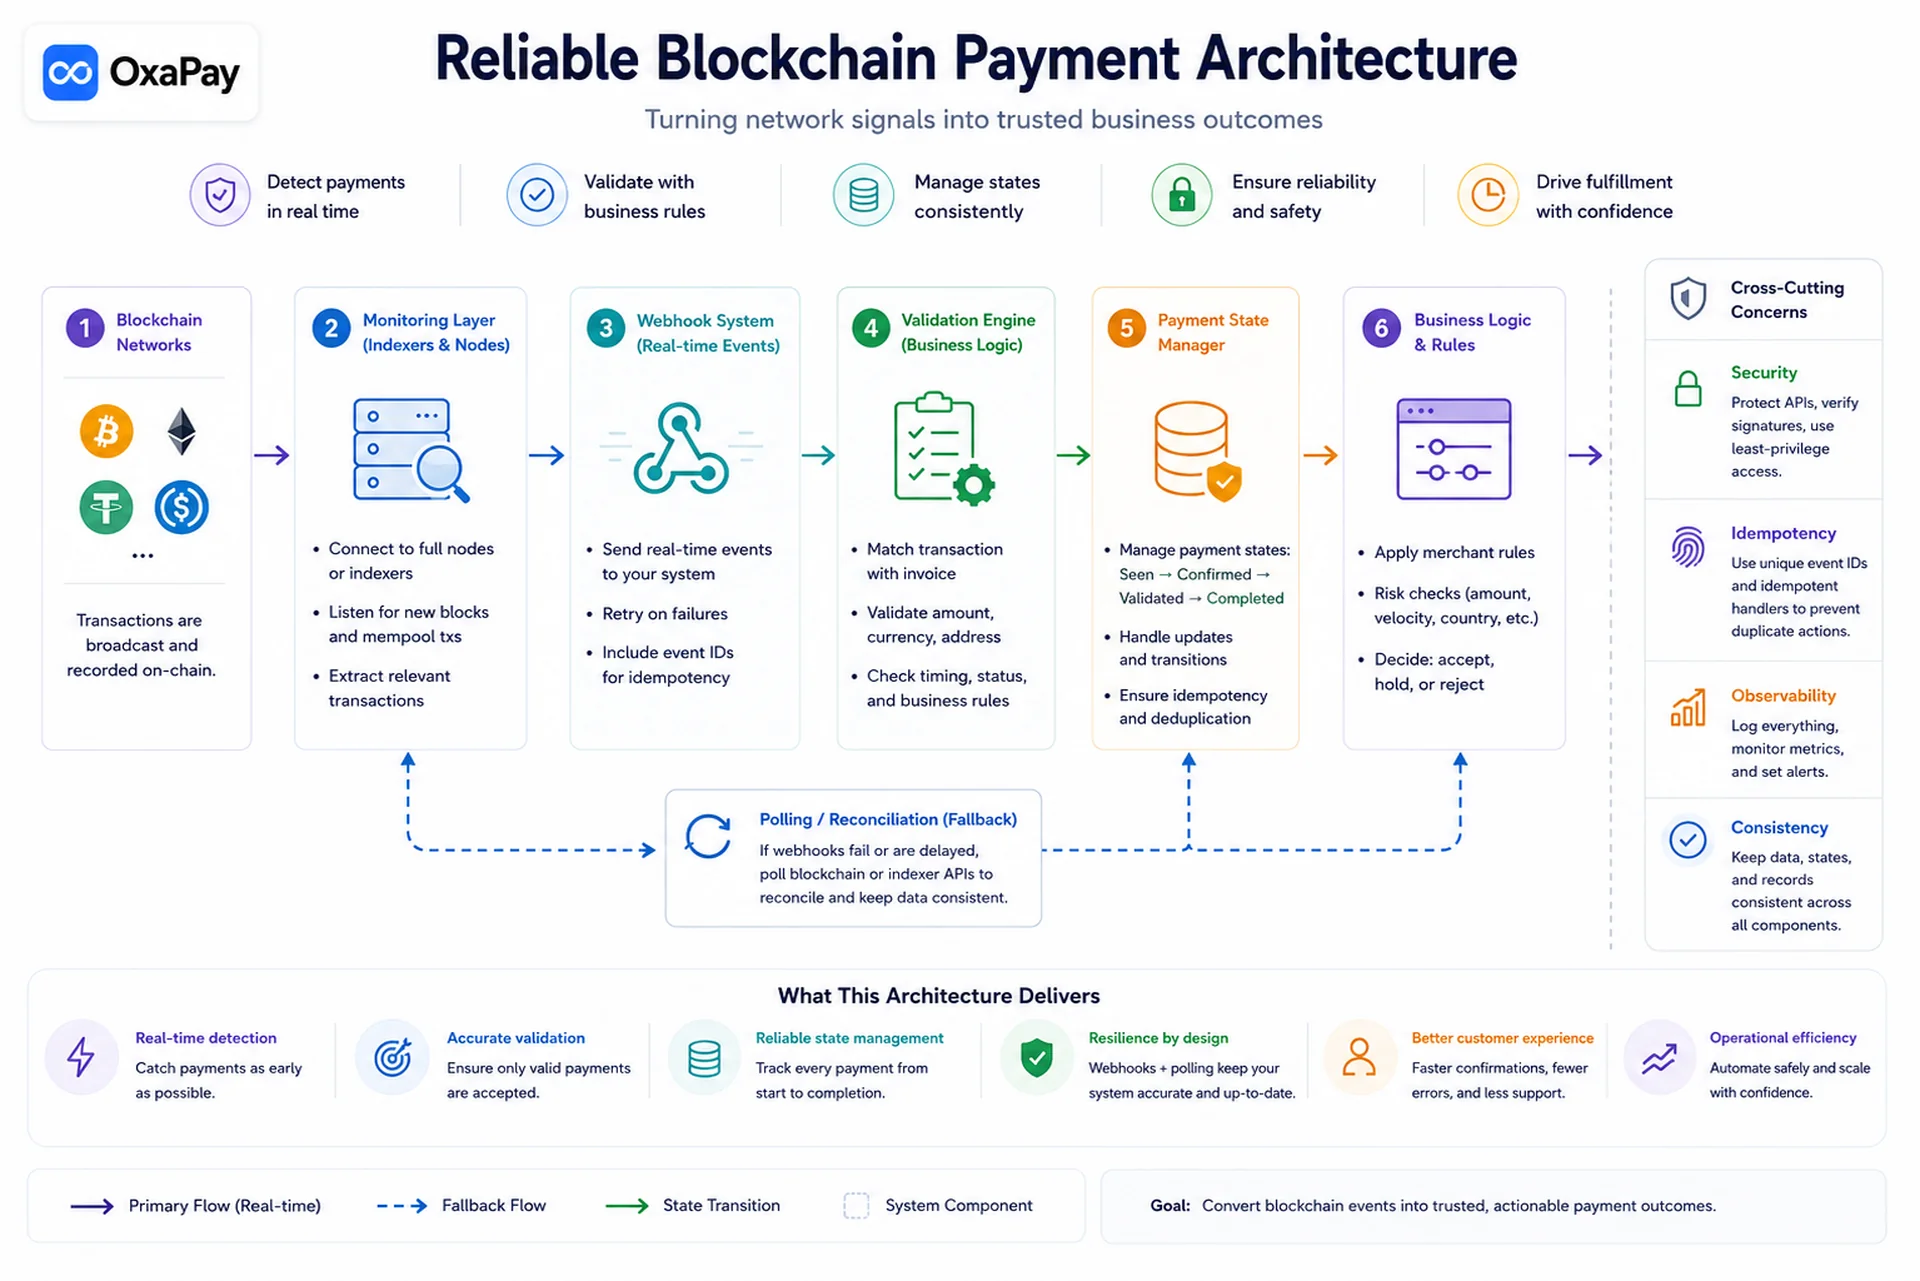
Bir bileşen hem ham ağ olayını alıp hem doğrudan teslimatı başlatmamalıdır. Kanıt toplanır, ödeme beklentileriyle karşılaştırılır, geçerli durum güncellenir ve eylem daha sonra yetkilendirilir.
- Ödeme bağlamı servisi: sipariş, miktar, varlık, hedef, süre, tolerans ve politikayı tutar.
- Ağ gözlemcileri: RPC, abonelik, indeksleyici veya düğümlerle işlem, blok ve kesinleşme kanıtlarını toplar; kritik olayları birden çok kaynaktan doğrular.
- Eşleştirme motoru: hedef, varlık, ağ, miktar, zaman, çatışma ve onay şartlarını inceler.
- Ödeme durum makinesi: yalnızca geçerli geçişleri işler; geç veya yinelenen olaylar tekrar teslimata yol açamaz.
- Olay iletimi: webhooks doğrulama, yeniden deneme, sıralama farkındalığı ve idempotent işleyici gerektirir.
- Teslim ve defter servisleri: sevkiyat, erişim, bakiye kredisi, tahsilat, iade ve mutabakatı kabul edilmiş durumdan üretir.
Kaynaklar ve ilgili okumalar: Stripe · Stripe · OxaPay — Güvenilir mimari gözlem, yorum ve eylemi ayırır
Aynı işlem farklı işletmelerde farklı kararları gerektirebilir
Her ödeme için evrensel doğru teslim anı yoktur. Geri dönüş riski, işlem değeri, gecikme, teslimin geri alınabilirliği ve hata maliyeti belirleyicidir.
- Risk altındaki değer: yüksek tutarlar genellikle daha güçlü onay ve inceleme ister.
- Geri alınabilirlik: dijital erişimi iptal etmek gönderilmiş ürünü geri almak veya para çekimini tersine çevirmekten farklıdır.
- Müşteri beklentisi: tespit hemen gösterilebilir ancak kesinleşme varmış gibi sunulmamalıdır.
- Operasyon kapasitesi: sık manuel değerlendirme gerektiren politikalar büyüdükçe zorlanır.
Düşük değerli dijital erişim: hızlı bilgilendirme ve geçici rezervasyon sağla, geri alınamaz hakkı kabul sonrasında ver. Yüksek değerli fiziksel gönderim: sevkten önce daha güçlü kesinleşme, tutar/adres doğrulama ve gerekirse dolandırıcılık kontrolü uygula. Fatura süresi dolduktan sonra ödeme: eski fiyatı sessizce kullanma; manuel kabul, yeniden hesaplama, iade, kredi veya yeni talep yolu oluştur.
Ödeme bilgileri hazır, işlem görüldü, onaylanıyor, ödendi, süresi doldu veya inceleme gerekiyor gibi dürüst durumlar tekrar ödemeyi ve destek yükünü azaltır.
Kaynaklar ve ilgili okumalar: OxaPay — Aynı işlem farklı işletmelerde farklı kararları gerektirebilir
Bu model gerçek OxaPay entegrasyonunda nasıl görünür?
OxaPay ödeme oluşturma, izleme, durum yorumlama ve işletme bildirimini ayrı aşamalar olarak sunarak ağ kanıtını işlenebilir duruma çevirir.
- Generate Invoice API: tutar, para birimi, fatura süresi, sipariş kimliği, callback URL ve eksik ödeme şartlarını belirler.
- Payment Information API: kalıcı takip kimliğiyle güncel ödeme bilgisi ve durumunu verir.
- OxaPay Webhooks: yapılandırılmış uç noktaya JSON güncellemeleri gönderir ve uygun alındı yanıtı bekler.
- Crypto Payment System Architecture: bağlam, gözlem, durum, olay, tahsilat ve ticari eylem ilişkisini açıklar.
Önce ödeme bağlamını kur, ağı izle, tek yetkili ödeme durumunu güncel tut ve işletme eylemlerini bu durumdan başlat.
Kaynaklar ve ilgili okumalar: OxaPay — Bu model gerçek OxaPay entegrasyonunda nasıl görünür? · OxaPay — Bu model gerçek OxaPay entegrasyonunda nasıl görünür? · OxaPay — Bu model gerçek OxaPay entegrasyonunda nasıl görünür? · OxaPay — Bu model gerçek OxaPay entegrasyonunda nasıl görünür?
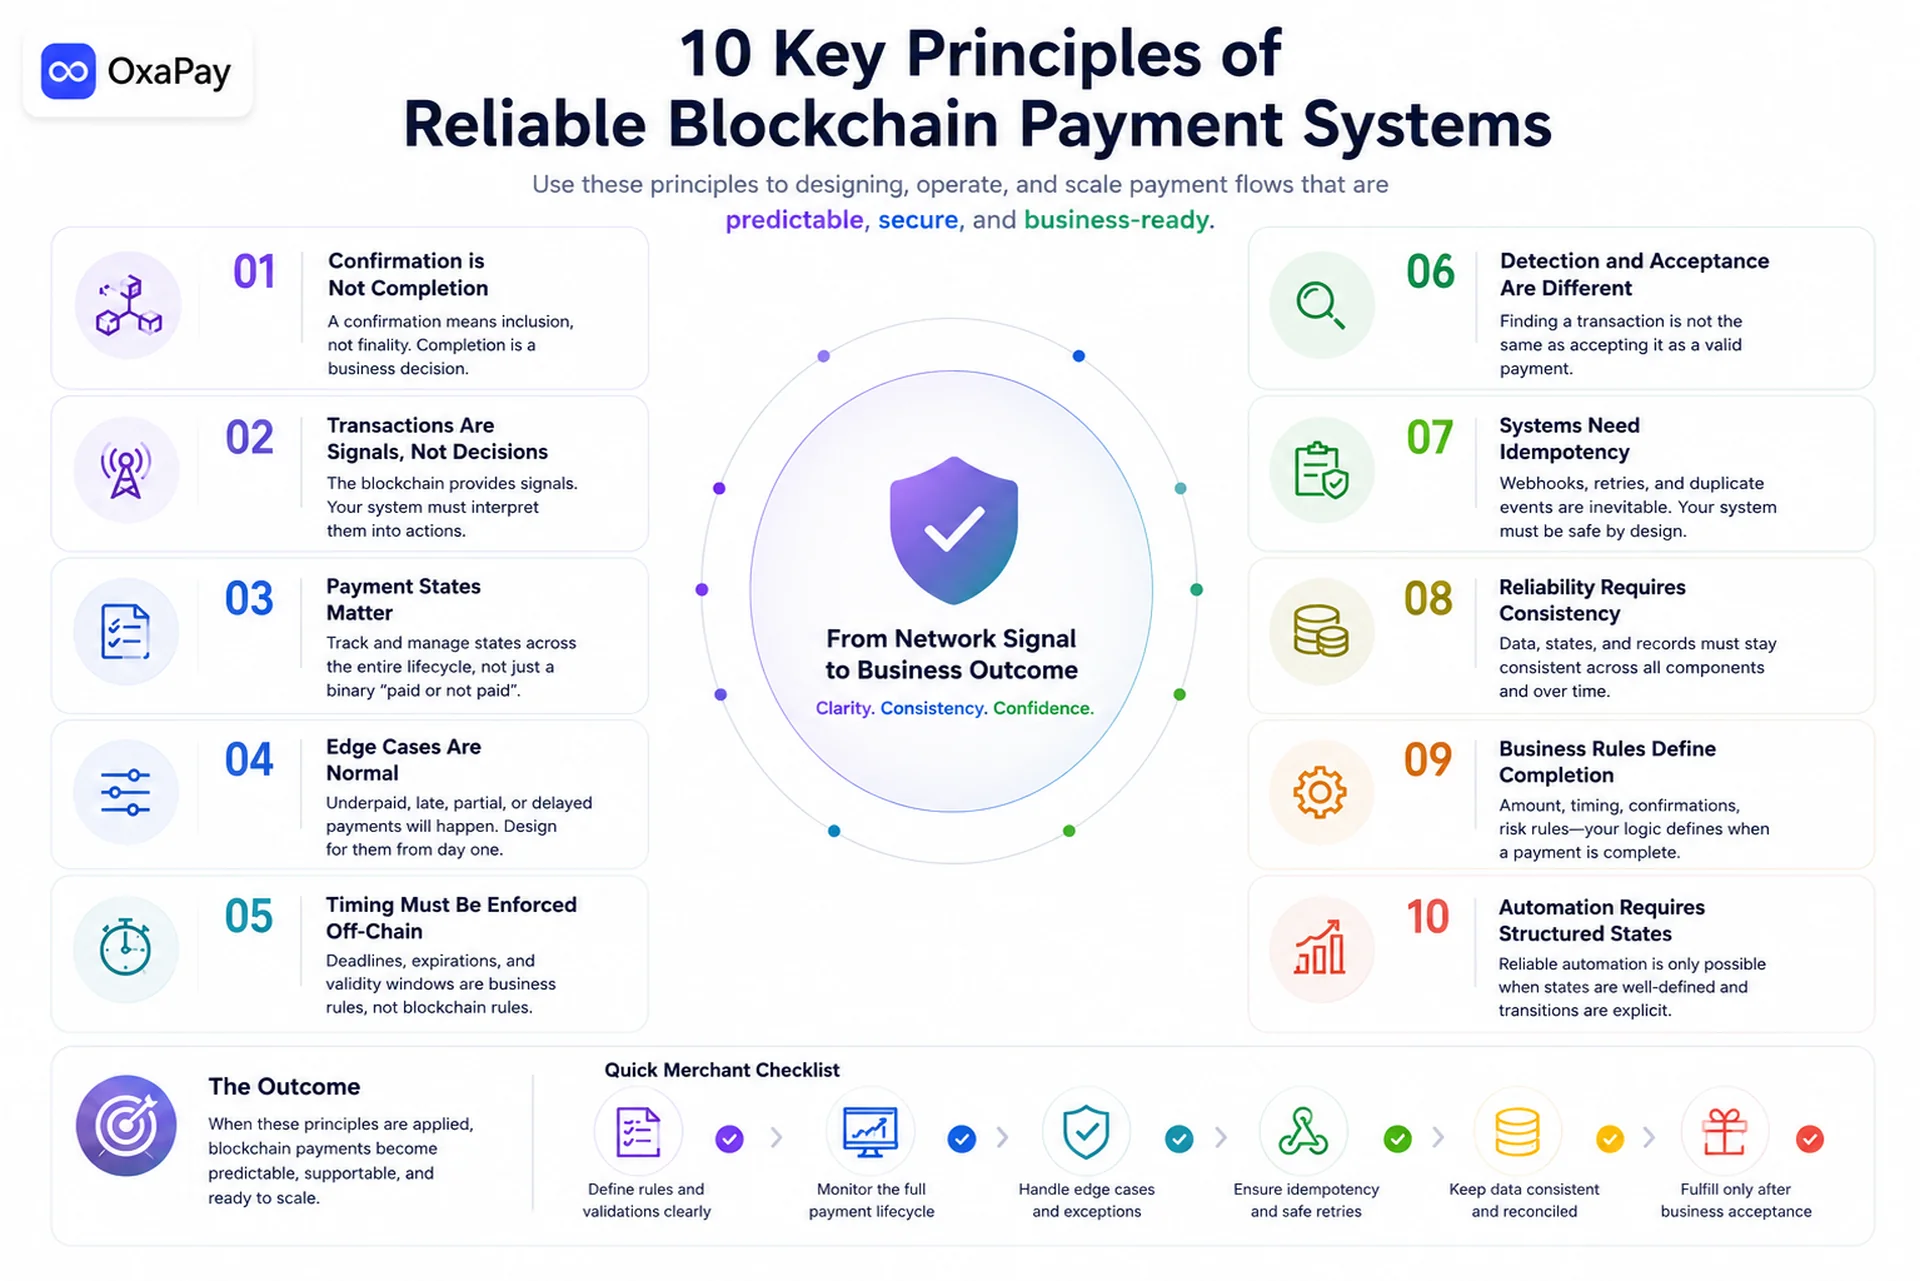
Bütün modelin on operasyon ilkesi
- Ticari bağlamla başla: para hareketinden önce sipariş ve kabul koşullarını oluştur.
- İşlemle ödemeyi ayır: ağ kanıtı karara girdi sağlar.
- Kabul etmeden eşleştir: referans, hedef, varlık, ağ, miktar ve zamanı doğrula.
- Ağa özgü kesinleşme kullan: tüm ağlara tek eşik uygulama.
- Ara durumları modelle: tespit, onay, kabul ve tahsilat farklıdır.
- İstisnaları tasarla: eksik ödeme, süre aşımı, gecikme, tekrar ve bildirim hatası olağandır.
- Sürekli izle: ağ ve iç sistemlerin kanıtı değişir.
- Olayları idempotent işle: tekrar bildirim teslimatı tekrarlamasın.
- Kabul edilmiş durumdan teslim et: ham görünürlük geri alınamaz işlem için yeterli değildir.
- Sonucu mutabık kıl: ağ, ödeme, tahsilat, hazine ve muhasebe uyuşmalıdır.
Teknik kaynaklar ve ilgili Deep Insights analizleri
Protokol açıklamaları Bitcoin, Ethereum ve Solana'nın resmi belgelerine dayanır; güvenilirlik ilkeleri webhook ve idempotent istek kılavuzlarıyla karşılaştırılır. İşlemler ve ödeme işleme için Bitcoin Developer Guide, kesinleşme için Ethereum Gasper, taahhüt seviyeleri için Solana RPC ve ilgili OxaPay analizleri incelenebilir.
Kaynaklar ve ilgili okumalar: Bitcoin · Bitcoin · Ethereum · Solana · OxaPay — Teknik kaynaklar ve ilgili Deep Insights analizleri · OxaPay — Teknik kaynaklar ve ilgili Deep Insights analizleri