El monitoreo mantiene la infraestructura de pagos alineada con una red cambiante
Un sistema de pagos blockchain no recibe una única respuesta definitiva. Recibe observaciones sucesivas: una transacción puede aparecer pendiente, entrar en un bloque, acumular evidencia de finalidad o perder su posición por una reorganización. Un proveedor RPC también puede responder con datos obsoletos o dejar escapar un evento.
El monitoreo en tiempo real de pagos blockchain sigue estos cambios, compara fuentes, detecta lagunas y mantiene una vista de la historia canónica. Después comunica evidencia normalizada a otros servicios. No equivale a decidir que un pedido ya puede entregarse.
Su función es responder qué notificó la red, cuán reciente es la observación, si concuerdan fuentes realmente independientes, si cambió la ubicación de la transacción y si una red o proveedor se encuentra degradado.
Principio central: el monitoreo no crea la verdad de la cadena. Mantiene una imagen actualizada, explicable y recuperable de la evidencia disponible.
Tiempo real significa actualización y corrección continuas, no certeza instantánea
En infraestructura de pagos, «tiempo real» no es sinónimo de instantáneo ni irreversible. Significa descubrir cambios con un retraso acotado, preservar su orden y corregir interpretaciones anteriores cuando llega evidencia más sólida.
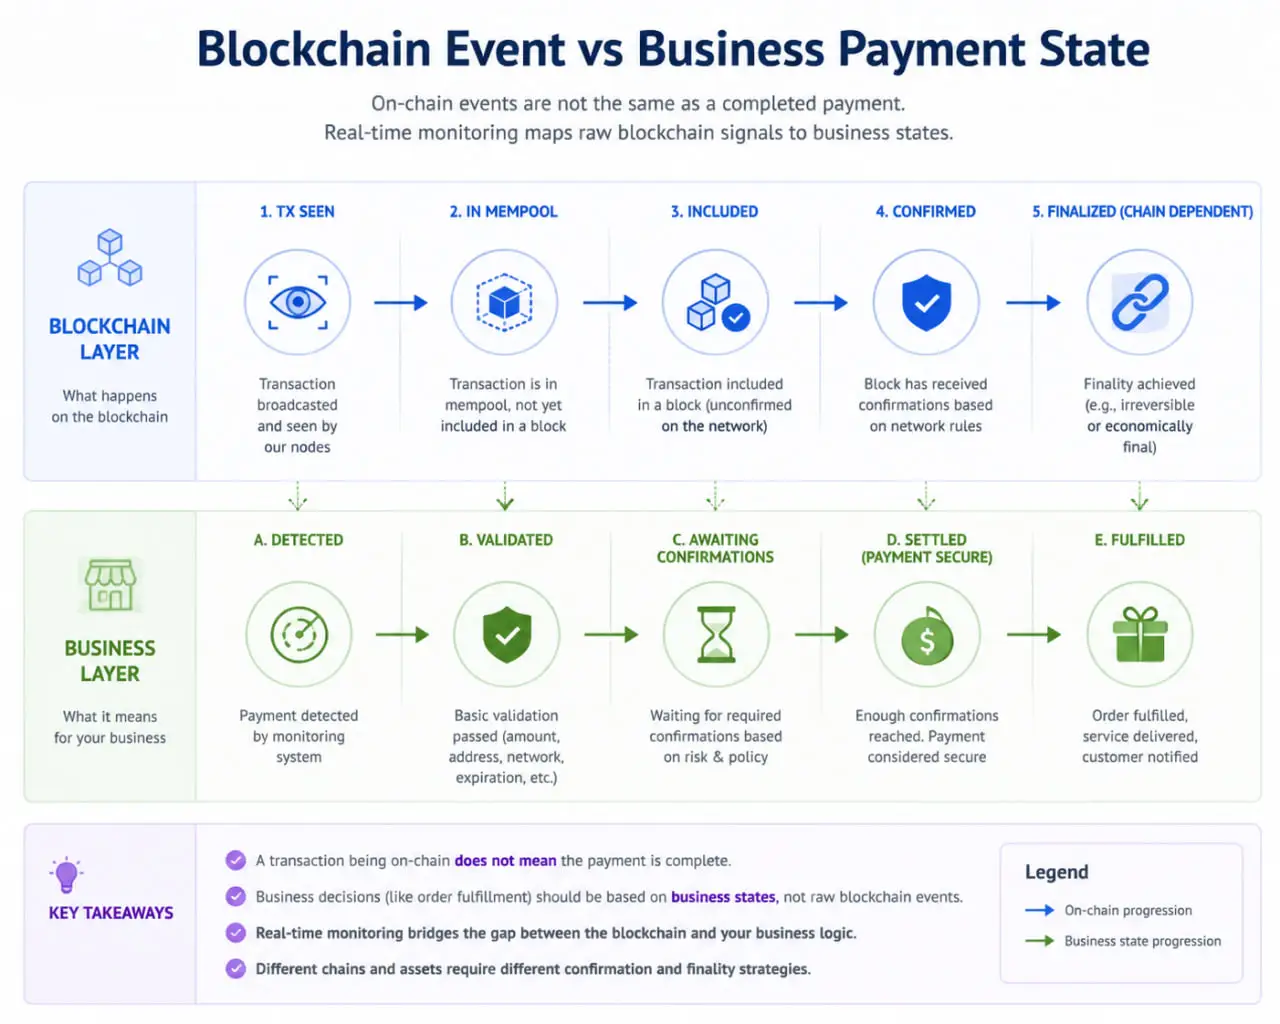
Una señal del mempool puede aparecer en milisegundos, pero no ofrece la misma garantía que la inclusión en un bloque o la finalidad del protocolo. El checkout puede mostrar «transacción detectada» mientras mantiene pendiente la entrega.
- Latencia de detección: tiempo transcurrido hasta observar un evento; ser rápido no fortalece la evidencia.
- Frescura de datos: si la respuesta sigue reflejando la cadena actual; una respuesta correcta pero antigua puede resultar inutilizable.
- Capacidad de corrección: si el sistema rectifica observaciones tras reorganizaciones, descartes, reconexiones y eventos tardíos.
- Trazabilidad: si registra fuente, hora, identificador del bloque y causa de cada cambio.
Esta separación permite comunicar progreso al cliente sin convertir una señal temprana en autorización para una operación irreversible.
El monitoreo combina suscripciones, consultas RPC y recuperación histórica
Ningún método de acceso basta por sí solo. Los flujos push notifican rápido, pero una desconexión puede ocultar eventos. Las consultas periódicas son más lentas, aunque verifican el estado actual. La lectura histórica permite reconstruir los intervalos perdidos durante una caída.
Bitcoin Core distribuye avisos de transacciones y bloques mediante ZeroMQ y ofrece RPC para consultar cadena y mempool. En Ethereum, Geth proporciona suscripciones JSON-RPC para recibir nuevas cabeceras y registros de contratos.
- Flujo push: alertas de bloques, transacciones, logs o slots con lógica de reconexión y detección de brechas.
- Verificación RPC: consulta de hash de bloque, receipt, posición y salud del origen antes de un cambio relevante.
- Backfill histórico: lectura desde un cursor persistente por bloque, slot, secuencia o marca de tiempo.
- Segunda fuente independiente: contraste con otro operador o nodo sin dependencia del mismo upstream.
Regla de arquitectura: los flujos dan velocidad; las consultas verifican; el historial garantiza cobertura.
Fuentes y enlaces: github.com · geth.ethereum.org

Los nodos y proveedores pueden describir de forma distinta el mismo instante
El mempool es local a cada nodo y depende de conexiones, políticas de retransmisión y recursos. Los proveedores RPC difieren en indexación, caché, poda, métodos y compromiso por defecto. Por eso dos respuestas válidas pueden mostrar estados temporalmente divergentes.
No basta con una votación de mayoría. Tres endpoints de un mismo proveedor pueden depender del mismo sistema y compartir fallos. La selección debe considerar independencia, frescura, fiabilidad histórica, posición de cadena y detalle disponible.
- Frescura: desfase de altura o slot, última actualización y sincronización.
- Independencia: diversidad de operadores, regiones, clientes y rutas de infraestructura.
- Acuerdo: comparar hashes de bloque, posiciones y marcadores de finalidad, no solo etiquetas visibles.
- Capacidad: comprobar que la fuente suministra los logs y receipts que exige la validación.
Ante una discrepancia grave, conviene reducir la confianza, conservar la evidencia original y posponer acciones irreversibles en lugar de adivinar qué respuesta es correcta.

Seguir una transacción requiere seguir también la cadena que la contiene
Guardar el hash de la transacción y un contador de confirmaciones es insuficiente. Deben almacenarse el bloque o slot de inclusión, su hash, la cabecera canónica desde la que se calculó el estado, los vínculos entre bloques y el marcador de finalidad más fuerte. Dos bloques pueden compartir altura y tener hashes distintos.
Una reorganización puede devolver una transacción al mempool, moverla a otra posición o eliminarla de la historia aceptada. Por eso el servicio compara hashes y ascendencia y emite una corrección trazable que conserva evidencia anterior y nueva.
- Primera observación: hora, origen y señal de mempool, bloque, log o índice.
- Identidad de inclusión: bloque, slot, índice de transacción y receipt.
- Progresión: profundidad, etiquetas safe/finalized o compromiso propio de la red.
- Corrección: evento explícito cuando una inclusión deja de ser canónica.
Ethereum dispone de estados safe y finalized; Solana diferencia processed, confirmed y finalized. Convertir todo en un recuento universal de confirmaciones destruye matices relevantes.
Fuentes y enlaces: ethereum.org
Normaliza el significado de los eventos sin borrar las pruebas nativas
Los pagos multichain necesitan un contrato común de eventos. De lo contrario, cada servicio posterior debe interpretar transacciones Bitcoin, logs EVM, instrucciones Solana, eventos TRON, trazas TON y respuestas específicas de proveedores.
Sin embargo, llamar finalized a un campo común no implica que todas las redes tengan las mismas garantías. Cada evento normalizado debe conservar estado original, fuente, posición de bloque y versión del adaptador.
- Identidad: clave estable con red, tipo, transacción, posición y versión para deduplicación.
- Pruebas observadas: hash de bloque, slot, receipt, logs, outputs, importe y contrato de token cuando corresponda.
- Interpretación: tipos comunes como transaction_detected, inclusion_changed, finality_updated y source_degraded.
- Procedencia: método de captura, componente, fuente y hora para auditorías y reprocesamiento.
Regla: estandariza la interfaz, no los supuestos de confianza; quien consume eventos necesita acceso al contexto nativo.
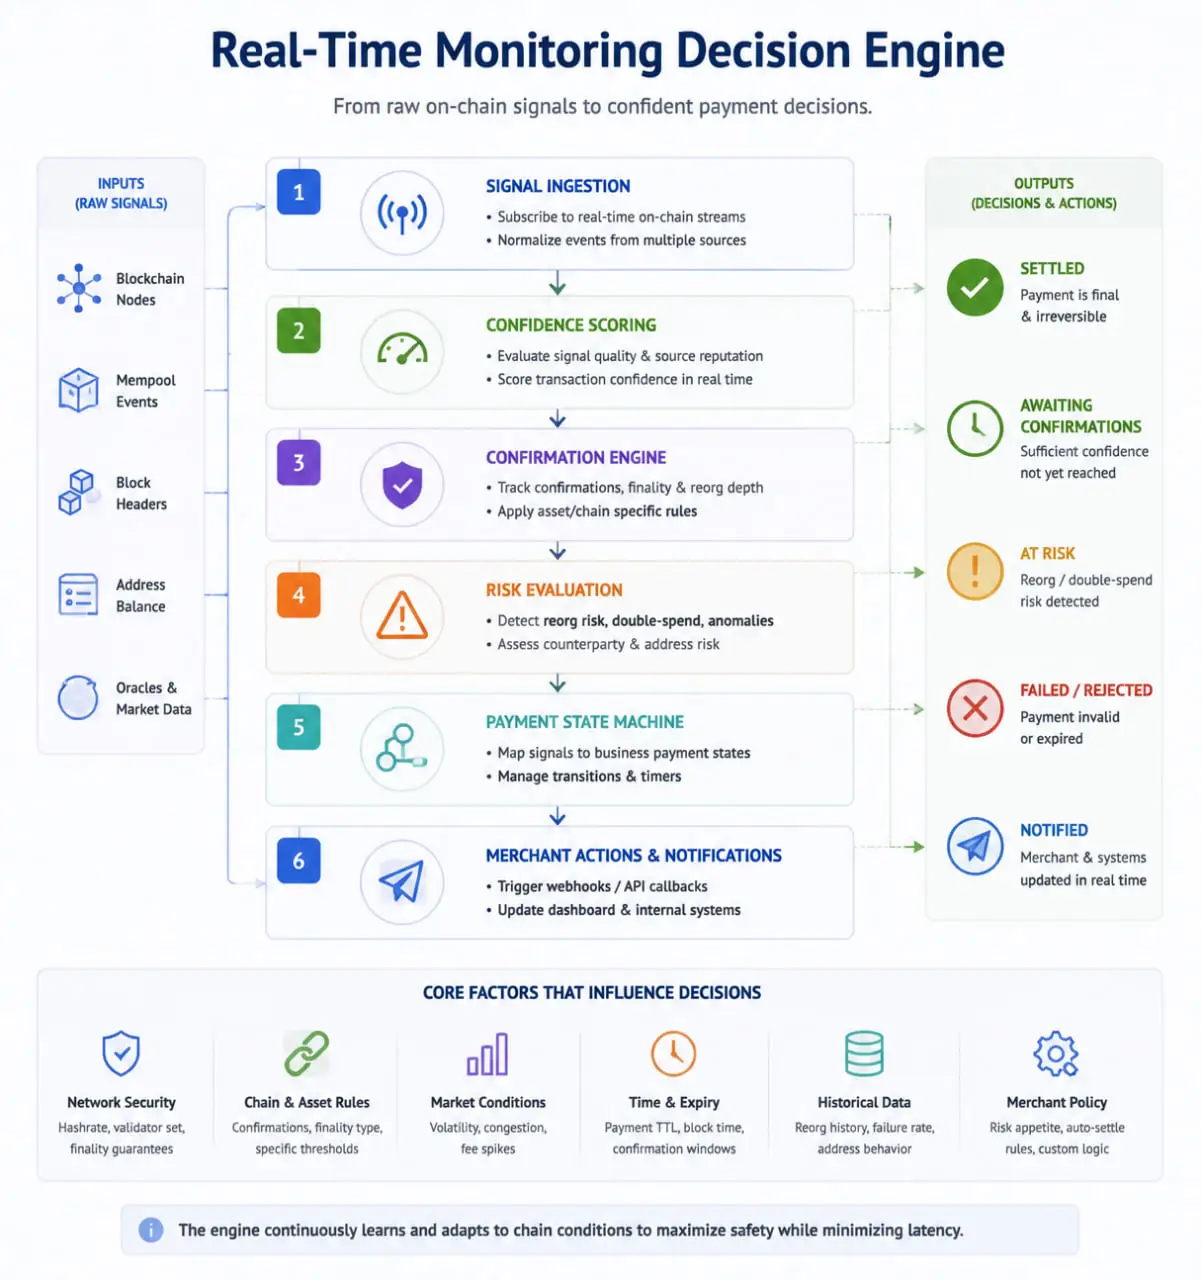
Cada red necesita un observador nativo detrás de la interfaz compartida
Un adaptador conoce la estructura de transacciones, los mecanismos de streaming, los criterios de finalidad, los estándares de tokens, las lagunas de indexación y las condiciones de fallo de su familia de redes. Su salida común no debe ocultar dichas diferencias.
- Bitcoin y redes UTXO: inputs, outputs, mempool, reemplazos y punta de la cadena; Bitcoin Core facilita ZMQ y RPC.
- Redes EVM: nuevos bloques, receipts, logs, contratos de tokens y etiquetas de finalidad; las suscripciones requieren comprobación posterior.
- Solana: firmas, cuentas, logs, slots, bloques y compromisos; la producción de gran volumen necesita indexación adecuada.
- TRON: transacciones y eventos de contratos con mecanismos de Event Subscription y colas de mensajes.
- TON: transacciones por cuenta, mensajes, trazas, shards y flujos indexados; la recuperación histórica es imprescindible.
La documentación oficial de Bitcoin Core, Solana RPC e indexing, TRON Event Subscription y TON Streaming API ayuda a definir el contrato de cada adaptador. Un acuse temprano no basta para declarar pagada una factura.
Fuentes y enlaces: bitcoincore.org · solana.com · solana.com · developers.tron.network · docs.ton.org

El propio sistema de monitoreo también debe ser observable
Vigilar la blockchain sirve de poco si listeners, colas, nodos, adaptadores o procesos de backfill fallan silenciosamente. Ese fallo es especialmente peligroso cuando la plataforma sigue presentando como actual una confianza basada en observaciones antiguas.
OpenTelemetry distingue trazas, métricas y logs; las prácticas de Prometheus cubren volumen de peticiones, errores, latencia, colas y actividad de procesos. Los indicadores deben conectarse con el impacto en pagos reales.
- Frescura de cadena: retraso de altura, slot, finalidad y tiempo sin nuevos bloques.
- Calidad de fuentes: latencia RPC, errores, divergencias y reconexiones.
- Salud del procesamiento: retraso de eventos, profundidad de cola, duración de procesamiento y último cursor seguro.
- Integridad: duplicados, lagunas, correcciones y volumen de backfill.
- Impacto comercial: pagos esperando pruebas, antigüedad del caso más viejo y retraso de estados.
Un objetivo de servicio puede limitar el intervalo entre un evento válido y su emisión normalizada; otro puede exigir recuperar una brecha en un plazo definido. Son más accionables que medir solo la disponibilidad del nodo.
Fuentes y enlaces: opentelemetry.io
Todo flujo en tiempo real debe recuperar los eventos que no entregó
Las conexiones fallan, los servicios reinician y los proveedores limitan solicitudes. Una reconexión WebSocket exitosa puede ocurrir después de perder varios bloques. Por eso la recuperación de lagunas es una función normal, no una excepción.
- Cursor duradero: almacenar el último bloque, slot o número de secuencia procesado y persistido de forma segura; avanzar solo después de guardar.
- Ventana solapada: releer un tramo anterior tras reconectar y eliminar duplicados mediante identidad estable.
- Comparación histórica: cotejar streams con bloques canónicos o índices y generar tareas de backfill, corrección o investigación.
- Modo degradado: reducir confianza y suspender el cumplimiento irreversible mientras se recupera evidencia suficiente.
La entrega al menos una vez con reproducción controlada es preferible a la pérdida silenciosa. Requiere consumidores idempotentes y claves de evento estables. El monitoreo aporta identidad y orden; los sistemas posteriores controlan el efecto comercial único.
La observación descubre candidatos; la correspondencia decide a qué pedido pertenecen
Un listener puede detectar un envío a una dirección conocida o una transferencia de token con memo. Eso solo crea un posible evento de pago. El motor de correspondencia debe comprobar red, activo, importe, referencia de pago, destino y ventana de validez.
Separar responsabilidades permite comprobar cada módulo. El monitoreo conserva hechos y procedencia; la correspondencia aplica el contexto comercial y devuelve resultados explícitos: coincidencia exacta, pago insuficiente, exceso, tardío, ambiguo o no relacionado.
Límite: no escondas la política de facturación dentro del listener de cadena; los observadores informan evidencia y el servicio de correspondencia decide según el pedido.

Máquinas de estados y webhooks consumen evidencia, pero no resuelven lo mismo
La capa de monitoreo no debe convertirse en toda la plataforma de pagos. La máquina de estados determina cómo una observación cambia el estado comercial. El despachador de webhooks comunica esos cambios a los comercios y la conciliación posterior comprueba registros de cadena, pago y contabilidad.
Los contratos entre servicios deben ser explícitos: el monitoreo emite correcciones tras reorganizaciones; la máquina rechaza transiciones inválidas; los webhooks toleran reintentos y retrasos; el comercio consulta el estado actual si falta una notificación o llega fuera de orden.
Esta separación evita que una simple señal de red repetida active de nuevo la entrega, el crédito o un asiento financiero.


OxaPay ofrece estados consultables y callbacks firmados para seguir los pagos
La documentación pública no revela todos los detalles internos de un proveedor. El comercio sí puede evaluar su contrato externo: identidad del pago, estados publicados, avisos de cambios y consultas de información actual.
La API Generate Invoice de OxaPay permite configurar callbackUrl y devuelve un Track ID único. La tabla de estados distingue new, waiting, paying, paid, underpaid, refunded y expired. La documentación de webhook describe mensajes JSON, validación HMAC y reintentos; Payment Information API permite consultar el estado vigente.
- Identidad estable: guardar Track ID y Order ID juntos.
- Actualizaciones firmadas: validar autenticidad antes de cambiar estado o entregar.
- Consulta alternativa: recuperar estado actual si el callback se retrasa o genera dudas.
- Salud de servicio: aprovechar System Status API para controles durante incidentes.
Merchant API contiene detalles de integración. En general, los callbacks rápidos y las consultas autenticadas son complementarios; el comercio debe conservar su propio registro duradero.
Fuentes y enlaces: docs.oxapay.com · docs.oxapay.com · docs.oxapay.com · docs.oxapay.com · docs.oxapay.com · docs.oxapay.com
Una capa de monitoreo de producción debe aprobar estas pruebas
La velocidad de la alerta no basta para medir fiabilidad. El sistema debe mantener evidencia verificable durante desacuerdos, caídas y reorganizaciones.
- Fuentes: ¿se observan redes críticas mediante orígenes realmente independientes y medibles?
- Captura mixta: ¿cada stream dispone de verificación RPC y backfill histórico?
- Historia canónica: ¿se conservan hashes, parentesco, posiciones y marcadores de finalidad?
- Contrato de eventos: ¿es posible deduplicar, reproducir, versionar y rastrear cada evento?
- Fidelidad nativa: ¿el adaptador mantiene estados y supuestos de seguridad propios de la red?
- Autovigilancia: ¿se detectan retrasos, datos antiguos, lagunas e impacto comercial?
- Degradación segura: ¿se limita la automatización irreversible cuando cae la calidad de los datos?
- Separación: ¿observación, correspondencia, estados, entrega y conciliación están desacoplados?
Conclusión: monitorear de forma fiable significa mantener una vista fresca, corregida y atribuible de la red, incluso con proveedores en desacuerdo o servicios caídos.
Fuentes técnicas oficiales para profundizar
Las referencias primarias incluyen las notificaciones ZeroMQ de Bitcoin Core, las suscripciones JSON-RPC de Geth, los métodos WebSocket RPC de Solana, los servicios de Event Subscription de TRON, la documentación de pagos TON y las prácticas de instrumentación de Prometheus.
Estos materiales explican qué señales están disponibles, sus límites y cómo comprobar o recuperar la información. Una puesta en producción exige pruebas propias con nodos, proveedores y flujos de pago reales.
Fuentes y enlaces: github.com · geth.ethereum.org · solana.com · developers.tron.network · docs.ton.org · prometheus.io